03 · 客户端与设备控制
Android 客户端:Agent 与 Launcher 二合一
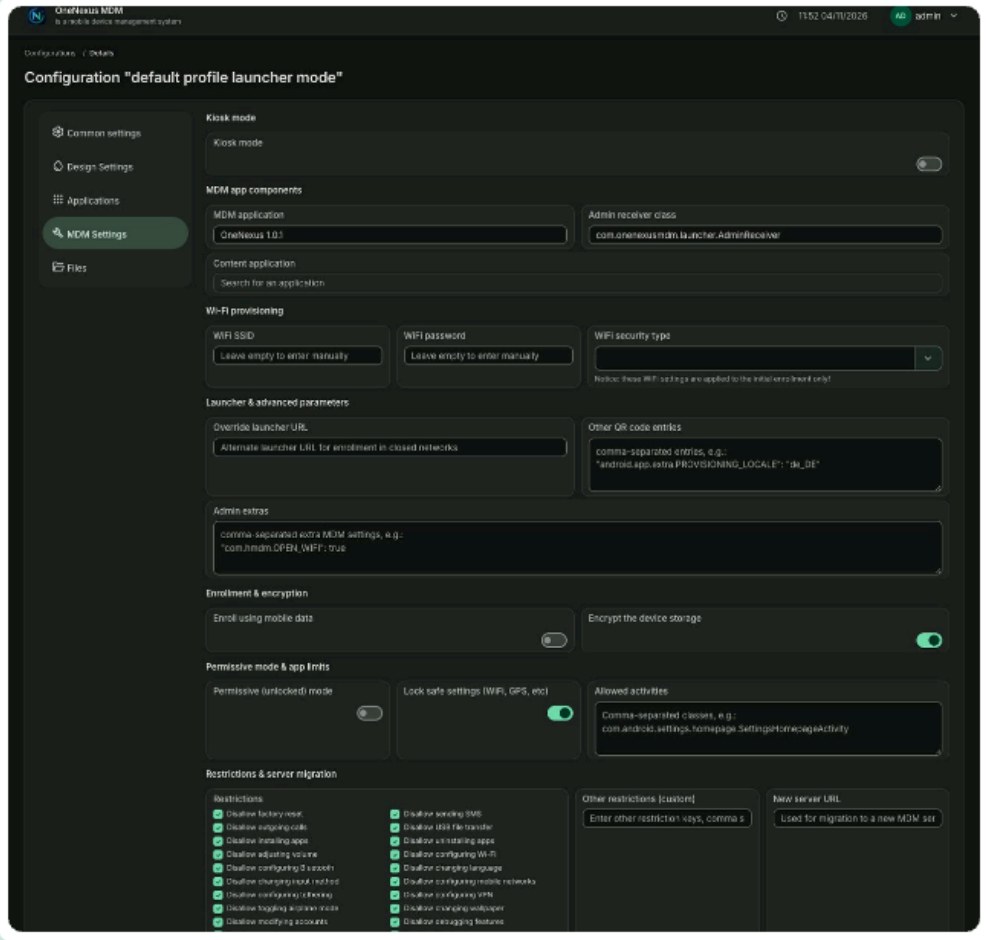
一个 APK 同时承担 Agent(连接服务器、执行配置)与企业 Launcher(呈现管理员允许的业务入口)。
从远程动作、设备限制到桌面控制,覆盖关键场景对 Android 的持续管控能力。
应用内注册二维码全托管配置二维码远程动作系统级限制Kiosk
03 · 客户端与设备控制
一个 APK 同时承担 Agent(连接服务器、执行配置)与企业 Launcher(呈现管理员允许的业务入口)。
从远程动作、设备限制到桌面控制,覆盖关键场景对 Android 的持续管控能力。
03 · 客户端与设备控制
三种注册通道都支持后续换机;替换后的设备仍自动套用原有配置与策略。
已装客户端的设备输入服务器地址与设备编号,或扫注册码接入。
新设备首次初始化进入 Android Enterprise QR Provisioning,扫码建立 Device Owner。
按配置生成二维码,同类新设备重复扫码即套用目标配置。
03 · 客户端与设备控制
管理后台可点名/远程触发,设备端 Agent 接收并执行,执行结果回传后台——从「发起动作」到「结果确认」形成闭环。
| 远程动作 | 控制能力 | 典型用途 |
|---|---|---|
| 远程锁屏 | 立即锁定设备屏幕,可同时下发锁定提示文案;持有管理员账号的现场人员方可解锁 | 设备丢失、待核验、非工作时段的停用 |
| 强制重启 | 重启设备以恢复系统内核,用于维护与权限交接 | 人员交接、定期巡检 |
| 远程重启 | 向指定设备下发重启指令,设备接收后执行 | 批量重启、更新生效 |
| 恢复出厂 | 远程清除设备数据并恢复出厂状态,账号绑定与本地数据一并解除 | 设备回收、转销、隐私处置 |
| 配置刷新 | 不等待定时同步,立即触发目标设备按最新配置执行变更 | 紧急策略变更、回滚核对 |
03 · 客户端与设备控制
八类系统级限制策略,通过配置统一下发,长期约束该设备的系统行为。
| 限制域 | 可管控的具体项 | 控制效果 |
|---|---|---|
| 数据访问通道 | USB 文件传输、物理媒体挂载(外接存储) | 切断数据线与外接介质下的数据流转通道 |
| 屏幕与显示安全 | 禁止截屏 / 录屏 | 业务界面无法被截录做二次保护 |
| 系统入口 | 安全模式 / Safe Boot、系统通道入口 | 防止绕过管理授权的操作场景 |
| 显示与交互 | 音量调节、屏幕常亮、超时延时 | 固定业务设备的展示参数 |
| 无线通道 | Wi-Fi、蓝牙、GPS、移动数据开关 | 限制联网能力与流量消耗 |
| 网络边界 | 全局代理设置 | 让联网路径统一企业托管出口 |
| 系统与更新 | 系统更新行为与生效环境、应用更新的管控 | 确保变更只在业务允许的时间窗发生 |
| 区域与形态 | 时区、键盘方向 | 跨区域设备保持统一的业务与显示形态 |
03 · 客户端与设备控制
从应用分发到桌面管控,明确这台设备上装什么、能干什么、长什么样。
| 控制能力 | 具体行为 | 控制效果 |
|---|---|---|
| 应用分发与兜底 | 按配置自动下发、安装、升级、删除应用;支持 APK 与 XAPK;结果逐台可查 | 设备上始终只有目标版本的业务应用 |
| 应用包名锁定 | 按包名对指定应用进行控制 / 删除 | 防止应用被替换或设备上无法启动 |
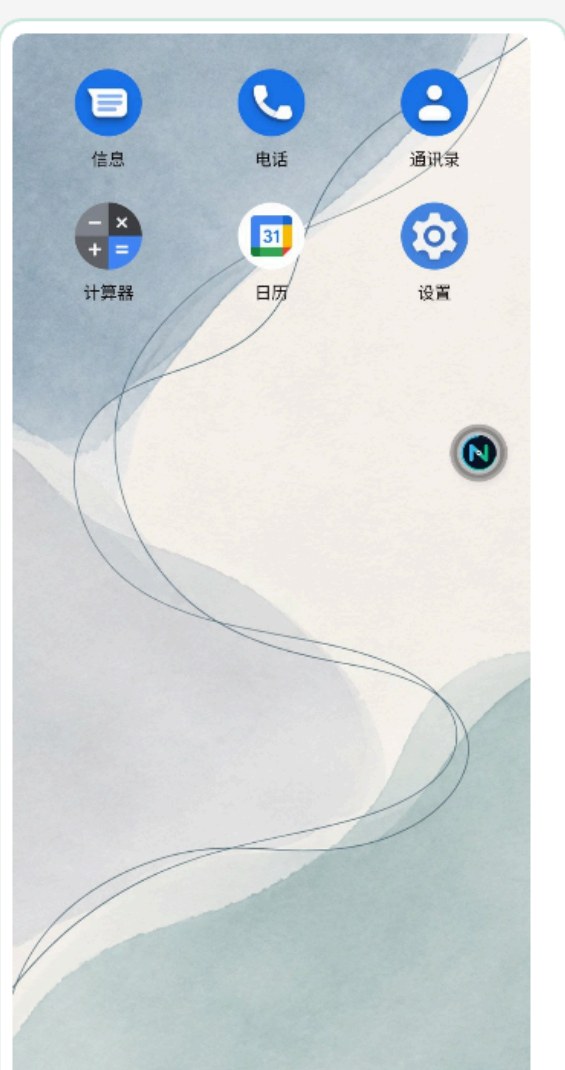
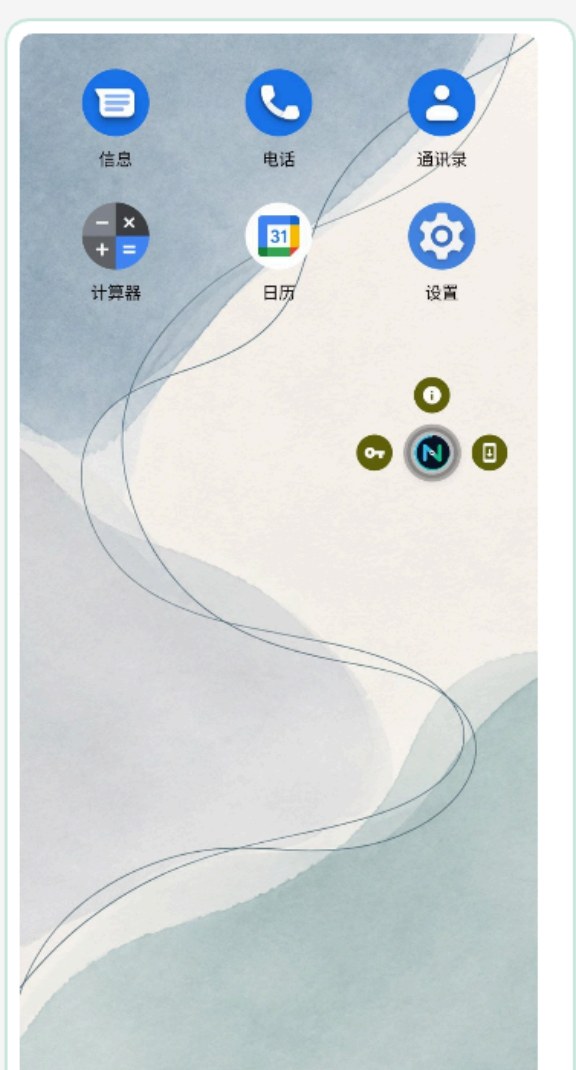
| 企业桌面 | OneNexus Launcher 接管系统桌面:名称、图标、顺序、壁纸、快捷入口均可自定义 | 界面即业务,无系统桌面泄漏 |
| Kiosk 专用模式 | 单应用 / 多应用 Kiosk,设备锁定运行指定业务应用;进一步可收紧配置 | 设备成为纯业务工具,无法退出系统界面 |
| 主应用设定 | 指定开机启动的默认应用 | 开机即达业务现场,无需人工选择 |
03 · 客户端与设备控制
同样的管理意图,在不同权限层级上以不同强度落地。
高级能力需设备完成初始化后生效,并以 Device Owner 身份获得系统级授权;OneNexus 的注册二维码可一次性带设备完成识别与绑定。