05 · 架构与安全

分层架构与私有化部署,权限治理与操作审计内建于产品

服务端负责资源与数据的集中管理,Android Agent 负责与系统交互并执行策略,两端通过 REST API 与通信通道协作。

05 · 架构与安全

技术架构:管理后台 + 服务端核心 + 插件 + 设备端 Agent

每一层职责清晰,插件化设计让扩展能力以模块方式接入。

管理应用层
管理后台 Web企业 Android 控制台运维监控管理员入口
接入层
Nginx / HTTPSREST API(CORS)
服务端
OneNexus MDM Server(Java / Tomcat WAR)PostgreSQL
扩展层
Device InfoDevice LogAuditMessagingPush
通信支持层
MQTT / Long Polling文件传输(APK / 资料)Android Agent + Launcher
01

私有化部署

管理后台、服务端、Tomcat 与 PostgreSQL 为基线组件,部署在客户提供的环境与网络域中。

02

统一入口

所有外部访问经 Nginx + HTTPS 单一入口,设备与管理端统一走 REST API。

03

插件化扩展

设备信息、日志、消息与推送以组件化形式接入,行为均可作为默认实现替换或扩展。

05 · 架构与安全

安全与数据边界:权限即责任

MDM 平台天然持有设备级高权限,因此 OneNexus MDM 把权限治理与操作审计内建于产品,在项目启动阶段即完成安全边界的书面定义,作为交付基线组件。

  • 部署在客户控制的环境——系统部署在客户提供的 Tomcat 与 PostgreSQL 环境,可部署在客户机房或托管云,数据链路不流经外部平台。
  • 传输加密——HTTPS 证书体系可由客户运维签发;管理员与设备的数据链路全程加密。
  • 最小权限与角色分离——用户-角色-设备组三层权限边界,账号按需分配管理与作业范围。
  • 操作可追溯——后台关键操作进入审计日志,平台操作与日志可审计,便于安全与合规核查。
  • 设备与版本管理——对 APK、镜像文件与合并脚本做本地管理,避免交付过程引入不受控来源。
  • 数据采集的最小必要原则——仅采集平台运行所需的 Android 接口与 MDM 权限相关数据,具体字段在实施阶段按现场需求确认。
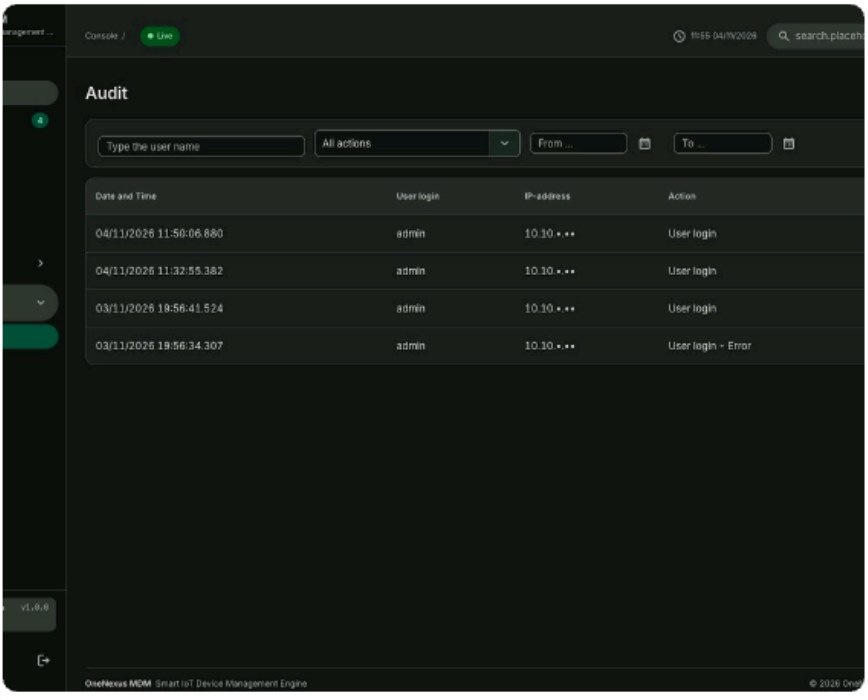
审计日志(真实运行界面)
图 10 · 审计日志(真实运行界面):操作、对象、IP、结果与操作时间,可按账号追溯
「这台设备的账号是什么级别、做了什么」——在系统初始化与交付阶段即作为防止越权与客户验收的检查项,权限边界先于设备接入被确认。

架构透明,边界清晰

私有化部署在你的环境里,权限治理与审计从第一天就内建于产品。

商务合作:bd@ihuatek.com